Automate compliance for SOC 2 ISO 27001 GDPR NIST CSF DORA HIPAA NESA KSA PDPL
One AI-powered GRC platform that cross-maps your controls, risks and vendors — so governance, risk, compliance and ethics run in one place, with up to 80% less compliance effort.
- 50+ frameworks & laws
- AI cross-mapping
- ISO 27001 & SOC 2 certified
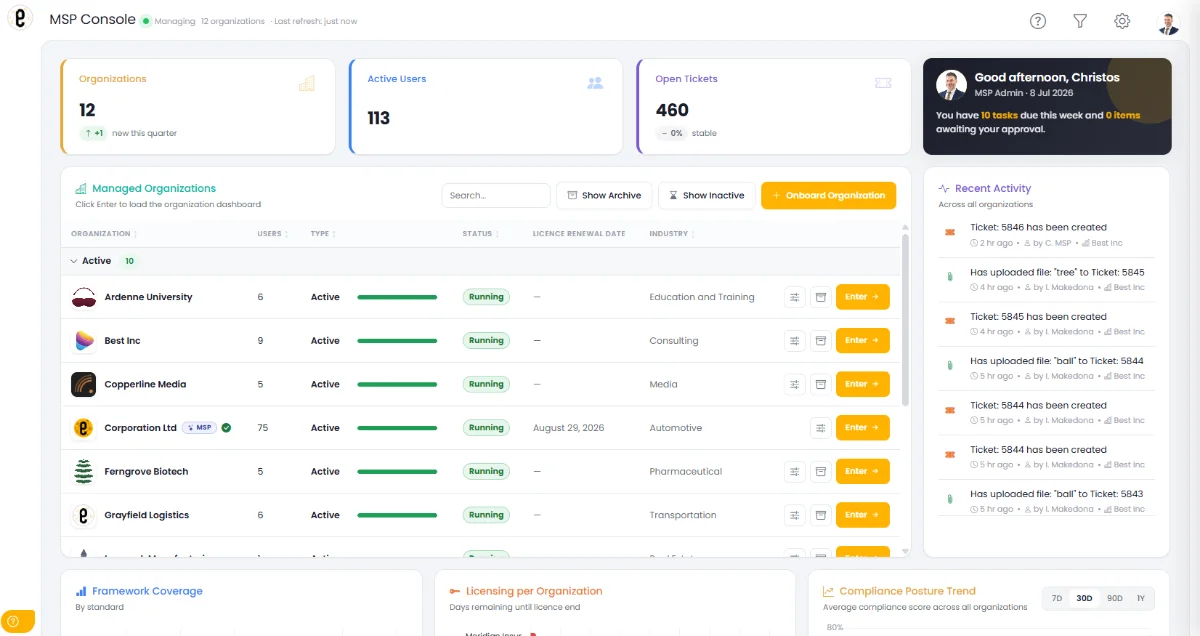
ECompliance overviewLive
Audit
readiness
readiness
- ISO/IEC 2700192%
- SOC 2 Type II84%
- GDPR78%
- NIST CSF 2.069%
Controls monitored continuously
Vendor assessment completedCloud hosting provider · Low risk
Evidence uploadedISO 27001 · A.8.13 Backup
DPIA approvedCustomer analytics programme
Data subject request closedAccess request · within deadline
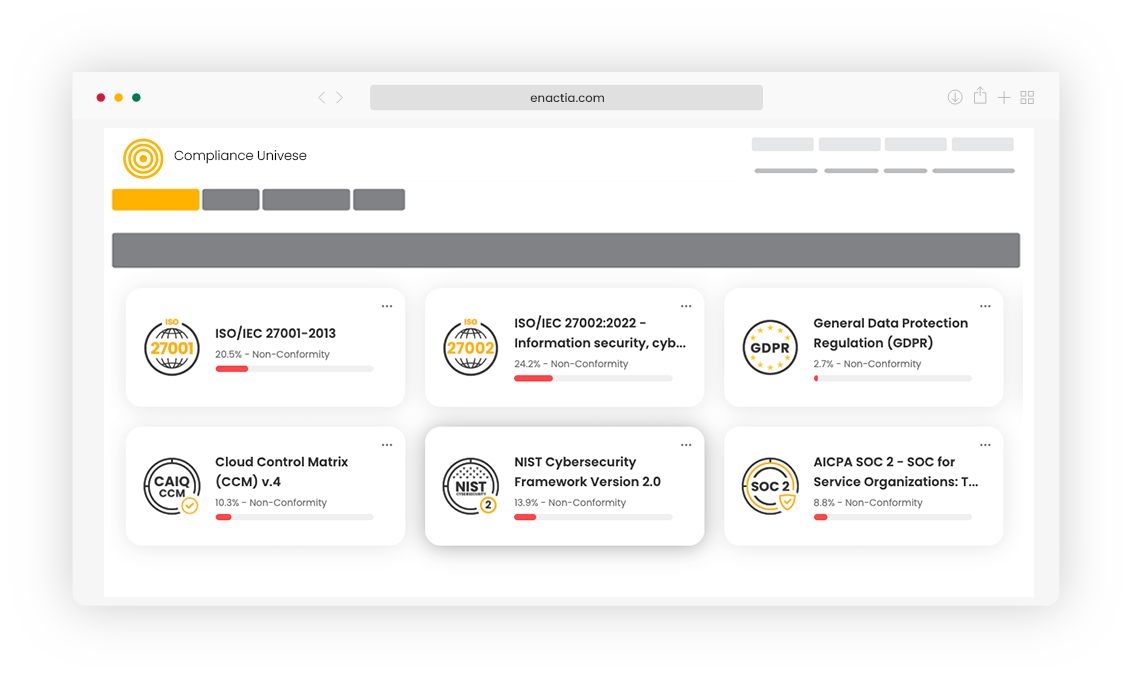
Compliance UniverseAI mapping
CTRL-021Access control policy- ISO 27001A.5.15
- SOC 2CC6.1
- NIST CSFPR.AA-05
- GDPRArt. 32
1 control satisfies 4 frameworks
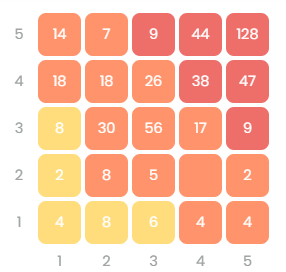
Risk heatmapR-014
Likelihood
Impact
Data exfiltrationHighMitigated